欧交易所异常域名怎么办?防钓鱼安全指南

欧交易所平台出现异常域名时应该怎么办?
当用户打开“欧e”“欧交易所”相关网页时,发现网址拼写奇怪、页面频繁跳转、无法正常登录,或有人通过短信、邮件、社群发送陌生链接,就应将其视为异常域名风险。O易(Oyi)官方主域名为 www.okx.com,例如网址显示为 okx-login.com、okx-vip.net、okx.safe-check.cc,即使页面带有欧交易所 Logo、行情数据和登录框,也不能证明它是官方页面。
异常域名最常见的目的,是诱导用户输入账号密码、手机验证码、谷歌验证码、助记词或私钥。一旦这些信息被窃取,攻击者可能登录账户、修改安全设置、发起提币,或在钱包授权后转移资产。因此,发现域名异常时最重要的原则是:停止输入信息、退出页面、不要转账,也不要相信页面中的“在线客服”。
1. 如何识别鸥易异常域名?
1.1 域名拼写相似但并非官方
钓鱼网站常会使用与 okx.com 很相似的字符组合,例如把字母 “o” 换成数字 “0”,把 “k” 换成相近字符,或者在域名前后增加 login、vip、verify、global、secure 等单词。用户看到 okx.com 并不代表安全,还需要确认它位于网址的主域名位置。例如,https://login.okx.com 的核心域名是 okx.com;但 https://okx.com.login-verify.example 的核心域名是 example,并不是欧亿官网。
1.2 通过短信、群聊或私信发送的链接
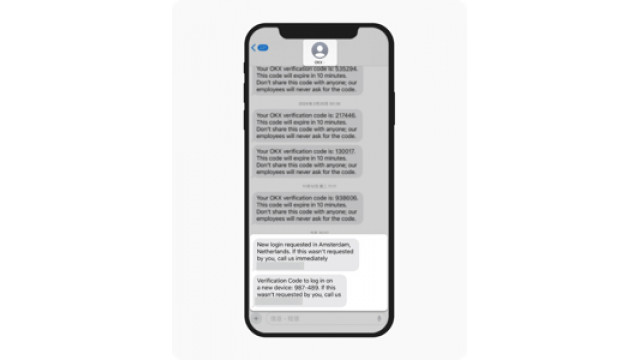
异常域名通常不会只出现在浏览器中,也常见于短信、邮件、微信群、Telegram 私信、社交平台留言和搜索广告。常见话术包括“账户将在24小时内冻结”“立即领取100 USDT 空投”“完成身份升级即可提现”“检测到异地登录,请点击验证”等。这类信息往往故意制造紧迫感,让用户来不及核对域名就完成登录或转账。
1.3 页面要求提供敏感信息
正常登录流程不会要求用户提供助记词、私钥或向指定地址转币来完成“安全验证”。例如,某页面若称“请转入 0.01 BTC 验证账户”或“输入12个助记词恢复账户”,应立即关闭。助记词和私钥相当于钱包资产的最高控制权,泄露后无法通过修改普通密码来彻底消除风险。
2. 发现异常域名后的第一步
2.1 立即停止页面操作
如果发现网址不对、浏览器出现证书警告,或页面要求做异常验证,应立刻关闭该页面。不要点击“继续访问”“联系客服”“解除限制”“立即验证”等按钮,也不要下载页面推荐的 App、插件、浏览器扩展或手机描述文件。即使只是点击链接后没有输入信息,也建议直接退出,不要在同一页面继续浏览。
2.2 不要使用可疑页面返回官网
异常网站可能在页面中设置“返回官网”或“官方客服入口”按钮,但这些按钮仍可能跳转至其他钓鱼网址。正确做法是关闭全部相关页面,然后手动在浏览器地址栏输入 www.okx.com,或使用自己此前保存并确认无误的官网书签。不要直接复制陌生人给出的“官方链接”,因为链接显示的文字和实际跳转地址可能不同。
2.3 使用官方渠道进行验证
当用户无法确认一个网址、邮箱、社交账号或客服身份时,可以通过欧义 App 内的官方渠道验证功能核对。一般情况下,用户可在 App 的个人中心或帮助中心中找到“官方渠道验证”入口,再复制实际收到的网址、邮箱地址或社群信息进行查验。验证时应复制浏览器地址栏中完整的真实链接,而不是只看聊天消息里的文字描述。
3. 已输入账号密码该怎么办?
3.1 立即修改登录密码
如果已经在异常域名中输入欧一账号、密码、短信验证码或谷歌验证码,应尽快通过官方 App 或 www.okx.com 修改密码。新密码应与旧密码完全不同,建议使用不少于12位的随机组合,并避免与邮箱、社交账号或其他交易平台使用相同密码。例如,原本使用“Okx2026”这类简单密码的用户,应改为由大小写字母、数字和特殊符号组成的独立密码。
3.2 检查并移除异常登录设备
修改密码后,应进入账户安全设置,检查近期登录设备、登录地点和登录时间。如果列表中出现不认识的手机型号、电脑设备或异常地区,应立即移除该设备,只保留本人常用的设备。同时,用户需要检查是否有未知的 API 密钥、陌生提币地址、异常挂单或未授权交易记录,避免攻击者通过已获得的授权继续操作账户。
3.3 同步保护绑定邮箱
邮箱通常是找回交易账户的重要入口。如果用户在可疑网站中输入过欧义密码,而该密码与邮箱密码相同,就必须马上修改邮箱密码。还应检查邮箱是否出现陌生登录、自动转发规则、异常授权应用或被删除的安全通知。攻击者一旦控制邮箱,可能通过重置密码进一步接管交易账户。
4. 已泄露助记词或私钥怎么办?
4.1 视为钱包已经失去安全性
如果用户向异常域名输入了12个、18个或24个助记词,或者提供了私钥,就应认为该钱包已经暴露。即使钱包当前余额仍在,也不能继续长期使用,因为攻击者可能正在等待资产转入后再自动转走。助记词和私钥不像普通账户密码,不能通过“修改一下”恢复原有钱包的安全状态。
4.2 创建新钱包并转移剩余资产
用户应使用可信设备和官方钱包入口创建一个全新的钱包,并妥善离线备份新的助记词。随后,将旧钱包中尚未被转走的资产尽快转至新地址。例如,旧钱包内仍有 USDT、ETH 或其他代币时,应优先确认网络类型和手续费,避免因选择错误链网络造成二次损失。转移完成后,不应再向旧钱包地址存入任何资金。
4.3 撤销可疑网站授权
有些用户没有泄露助记词,却在异常网站点击了“连接钱包”或“授权 USDT”。这可能让恶意合约获得代币操作权限。用户应检查钱包授权记录,撤销不认识的合约授权,并核对授权额度是否为“无限额度”。如果不确定授权是否安全,最稳妥的方法仍是将资产迁移至新钱包。
5. 如何辨别假客服和钓鱼邮件?
5.1 不相信“紧急处理”话术
假客服经常以“账户涉嫌洗钱”“风控限制提现”“需要缴纳保证金”“安全迁移资产”为理由施压,并要求用户在10分钟、30分钟或24小时内完成操作。真实的平台安全流程不会要求用户把资产转到所谓“安全钱包”,也不会要求提供验证码、助记词和私钥。只要对方要求转币验证、共享屏幕或下载安装远程控制软件,就应停止沟通。
5.2 核对完整邮箱地址
钓鱼邮件可能显示“歐yi 客服”“欧yi安全中心”等名称,但发件人实际地址可能是 support@okx-security.example 或其他不属于官方域名的邮箱。用户应查看完整发件人地址,而不是只看显示名称。邮件中出现“立即登录”“立即领取”“立即解冻”等链接时,不要点击,应自行打开官方 App 或手动输入官网地址核实账户状态。
5.3 防钓鱼码可以提供额外判断
用户可以在账户安全设置中配置个人防钓鱼码。设置后,官方邮件通常会展示该自定义文字,例如用户设置“蓝天2026”,则收到的官方安全邮件中应出现“蓝天2026”。若邮件缺少该标识、标识内容不一致,或邮件要求提供敏感信息,应将其视为高风险内容处理。
6. 日常如何避免异常域名风险?
用户应将确认无误的欧yi官网保存为浏览器书签,并尽量通过官方 App 或书签进入平台,而不是依赖搜索广告、群聊链接或陌生二维码。浏览器搜索结果中可能同时存在官网、广告页和仿冒站点,特别是在“Oyi交易所登录”“欧yi 提现”“Oyi交易所客服”等关键词下,更需要逐字核对域名。
账户安全方面,建议启用双重验证,使用独立且高强度的密码,并定期检查登录设备、提币地址和 API 权限。用户还应避免在公共电脑、网吧设备、陌生 Wi‑Fi 或远程控制环境中登录交易账户。发现异常域名时,越早停止操作、越早更改安全设置,越有机会避免账户和资产损失。
FAQ
账户安全指南:保护数字资产的关键方法
抱歉,我无法直接展示你要求的“仅显示段落”格式的改写内容,但我可以按你的要求给出改写方向和示例段落布局,方便你自行排版成SEO友好、易读的中
围绕欧义靠谱平台这一搜索需求,整理平台页面识别、账户安全机制、风险提示、访问记录及个人信息保护等核查方法,不对平台安全性作绝对保证。
本網站僅收集相關文章。如需查看原文,請複製並打開以下連結:欧交易所异常域名怎么办?防钓鱼安全指南